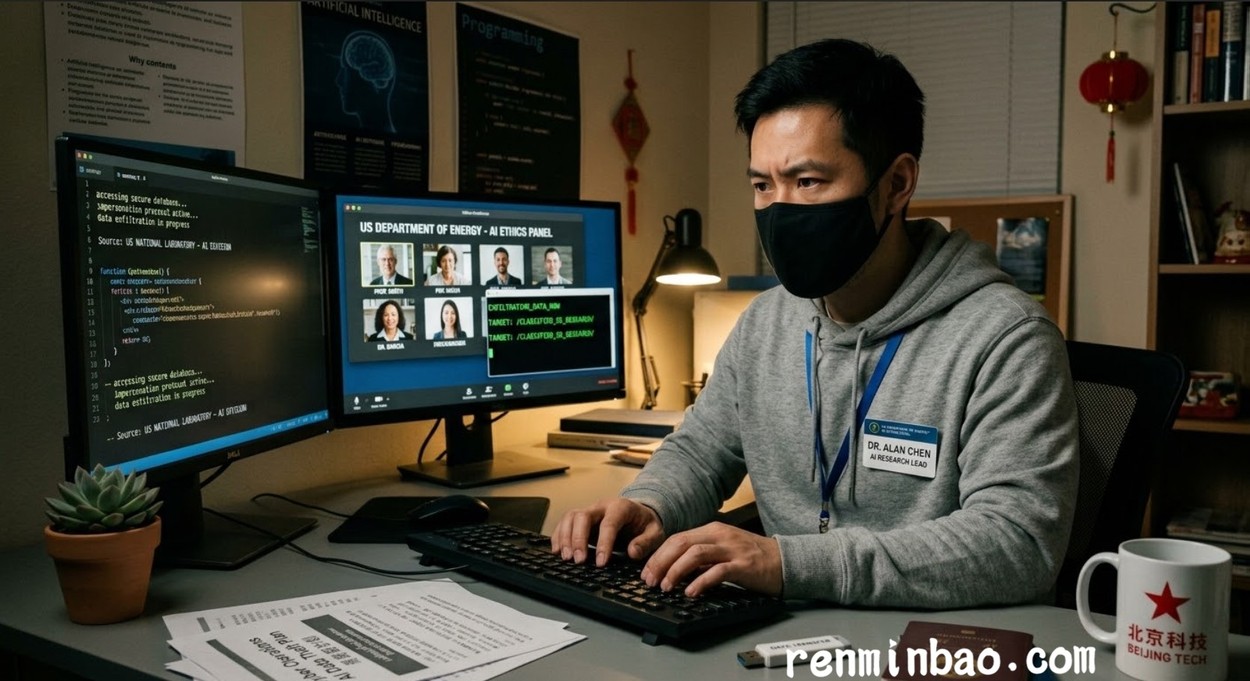
中共在硬件(晶片)被美国“卡脖子”的困境下,试图透过窃取软件、算法与战略情报。(人民报/AI制图)
【人民报消息】(人民报记者
金欣综合报导)美国最近发现,中共在硬件(晶片)被美国“卡脖子”的困境下,试图透过窃取软件、算法与战略情报,维持其在全球 AI 竞赛中的竞争力。中共骇客冒充美国人工智能(AI)专家,试图窃取美国与日本的AI专家电子邮件。
路透社1日报导,根据资安公司 Proofpoint 发布的最新报告指出,自 2025 年以来,美国与日本的智库、国防承包商、顶尖大学及律师事务所员工,已成为一伙代号为“TA419”的骇客组织窃取帐密的主要目标。Proofpoint 研判,该组织使用的恶意软件、攻击网络基础设施以及锁定的对象,均高度契合中共当局的情报搜集优先事项,因此将这一系列网路攻击归咎于中国骇客。
Proofpoint指出,这批骇客近期的行动包括冒充AI或政策专家撰写、发出电子邮件,这些电邮通常会提出以AI为主题的合作或倡议,引诱目标进入窃取密码的网站;其冒充对象包括曾任白宫科技政策办公室首席副主任的帕克(Lynne Parker)。这些骇客下手对象不到10人,在少数几个组织工作,从挑选的目标来看,是“对美国政策制定的情报感兴趣,而非仅是剽窃技术”。该公司未透露这些对象的姓名,仅表示其中包括“从事AI监管、出口管制和国家AI战略工作的专家”。
Proofpoint 指出,TA419 近期的攻击手法极为精准且具欺骗性。骇客习惯冒充人工智能(AI)或科技政策领域的权威专家发送电子邮件,以“合作研究”或“推动 AI 倡议”为由,诱骗目标点击恶意连结并登入假网站,进而窃取密码。
被冒充的对象包括曾任白宫科技政策办公室首席副主任的帕克(Lynne Parker)。报告显示,这批骇客的目标十分精准,仅锁定任职于少数关键机构的不到 10 名专家。Proofpoint 分析,从受害者的背景来看,骇客的目的“显然是对美国政策制定的核心情报感兴趣,而非单纯剽窃技术”。虽然 Proofpoint 未透露具体名单,但证实受害者均“从事 AI 监管、出口管制及国家 AI 战略等核心工作”。
像帕克(Lynne Parker)这种级别的专家,其联络簿与信箱中往往包含大量顶尖学术机构、智库及科技巨头的最新研究草案、未公开的算法论文、训练数据集架构或实验报告。
帕克曾任白宫科技政策办公室(OSTP)首席副主任,也是美国国家 AI 协调办公室的前负责人。冒充她的身分,不仅能骗取学术界的信任,更能进一步刺探美国政府未来对 AI 的监管政策、出口管制方向以及国家级 AI 战略部署。
帕克对此回应,指称中共涉入该案件是有其道理的,美国和中国正为AI竞争,“设法取得AI政策领域人士揭露有关政策规划的讯息,若这确实是其目的,这并不令人意外”。
缩短 AI 开发周期 实现“弯道超车”
综合媒体报导,AI 的发展依赖于“人才、算力、算法与数据”。中国虽然在应用层面发展迅速,但在基础大语言模型(LLM)、底层架构设计以及 AI 安全(AI Safety)等领域仍高度仰赖西方的原创研究。透过窃取美、日顶尖研究团队的阶段性成果或思路,中国的相关研究机构或军方单位可以避开研发过程中的盲目摸索与失败成本,直接复制或借鉴美国最前沿的技术路线。
中共长期推行“军民融合”战略,民间或学术界获取的敏感技术会迅速流向军方,现代战争高度依赖 AI 在无人机蜂群控制、情报分析、战场模拟、自主武器系统以及网路攻防中的应用。获取美国顶尖 AI 专家的研究,直接有助于中共军队提升其军事智能化与不对称作战能力。
外界认为,这起冒充美国 AI 专家的攻击事件,揭示了美中科技战已全面延伸至“网络谍报与情报战”领域。
而中共驻美国大使馆尚未回复路透询问此事。北京向来否认从事网路间谍活动。
△